Overdag ambtenaar, ‘s nachts securityheld
VN heeft hem vorig jaar al 'gekroond' tot Batman van internet. Alleen is Victor Gevers geen miljardair die zich verkleedt om misdaad te bestrijden. Eerder andersom: hij is een hacker met een missie, die ook een burgeridentiteit heeft. Met bijbehorende burgerbaan, bij de overheid notabene. Het schoolvoorbeeld van ‘de ethische hacker’ is eigenlijk een ambtenaar. Over een dubbelleven gesproken.

© CCO / Pixabay
© CCO / Pixabay
“Ja, ik ben ambtenaar”, lacht Victor Gevers in reactie op die ‘beschuldiging’. Hij is in dienst bij het ministerie van Binnenlandse Zaken en Koninkrijksrelaties (BZK). Zijn ‘day job’, is dus niet echt zijn meest impactvolle carrière. Dit interview met AG Connect gaat over zijn ‘echte’ carrière: ICT-reddend securitywerk.
Casus: Kaseya
Zie bijvoorbeeld de wereldwijde beveiligingsramp rond Kaseya. Die maker van beheersoftware, veelal gebruikt door managed service providers (msp’s) voor IT-beheer bij hun klanten, was vergaand gehackt. Maar voordat de ransomware via Kaseya toesloeg bij zo’n 1500 organisaties, was Gevers al bezig met de onderliggende kwetsbaarheden. Die waren namelijk eerder al ontdekt door het DIVD (Dutch Institute for Vulnerability Disclosure), waarvan Gevers mede-oprichter is.
Deze Nederlandse vrijwilligersorganisatie had Kaseya netjes ingelicht en begeleidde het fixwerk voor die ernstige beveiligingsgaten. Alleen sloeg toen het noodlot toe. Een buitenstaander had de kwetsbaarheden ook ontdekt en bleek niet bepaald ethisch te zijn. De rest is geschiedenis. IT’ers en beheerders hebben een harde les geleerd. “Het viel in Nederland nog mee, maar in andere landen…” Gevers ziet wel een zilveren randje: “Vóór Kaseya was er weinig aandacht voor msp-software.” Terwijl hij en mede-hackers al jaren waarschuwen voor de kwetsbaarheid van die machtige soort software.
Trump en ethiek
Eenzelfde verhaal valt te vertellen over wachtwoorden. Het grote publiek kent Victor Gevers nu als hacker van het Twitter-account van Donald Trump. Het wachtwoord van de toenmalige president van de Verenigde Staten is na zes pogingen al geraden. (Het wachtwoord bleek ook wel erg voor de hand te liggen.)
“Het was een lucky shot. En een herhaling van 2016.” (Ook toen, aan het begin van Trumps presidentschap was het wachtwoord erg makkelijk te raden.) Misbruik maken van dat machtige socialmediakanaal kwam niet bij Gevers op want hij is een ethische hacker. Hij heeft de hack gelijk gemeld bij de autoriteiten, wat leidde tot verhoor en onderzoek, en uiteindelijk ‘vrijspraak’.
Plus nog ontkenning door Twitter en het Witte Huis; zij verklaarden geen bewijs te hebben gezien. Maar het gaat Gevers niet om erkenning, maar om het vooruit helpen van securitywerk. En dat is met die geruchtmakende hack wel gelukt: “Het heeft laten zien hoe ver security-onderzoekers mogen gaan in specifieke zaken met zeer nauw luisterende regels”. In Nederland is dat dus een stuk verder dan in de Verenigde Staten.
Sabbatical voor security
Vóór het huzarenstukje rond Trumps Twitter-account was Gevers allang bekend onder securityprofessionals. Want hij doet al sinds 1998 aan hackwerk en heeft in 2016 een sabbatical genomen, om zich te richten op security. Normaliter is een sabbatical een periode waarin mensen vrij nemen van hun gewone werk om dan weer op te laden of inspiratie op te doen. Strikt gezien heeft Gevers vrij genomen van zijn dagbaan, maar hij is voluit voor zijn securitywerk gegaan.
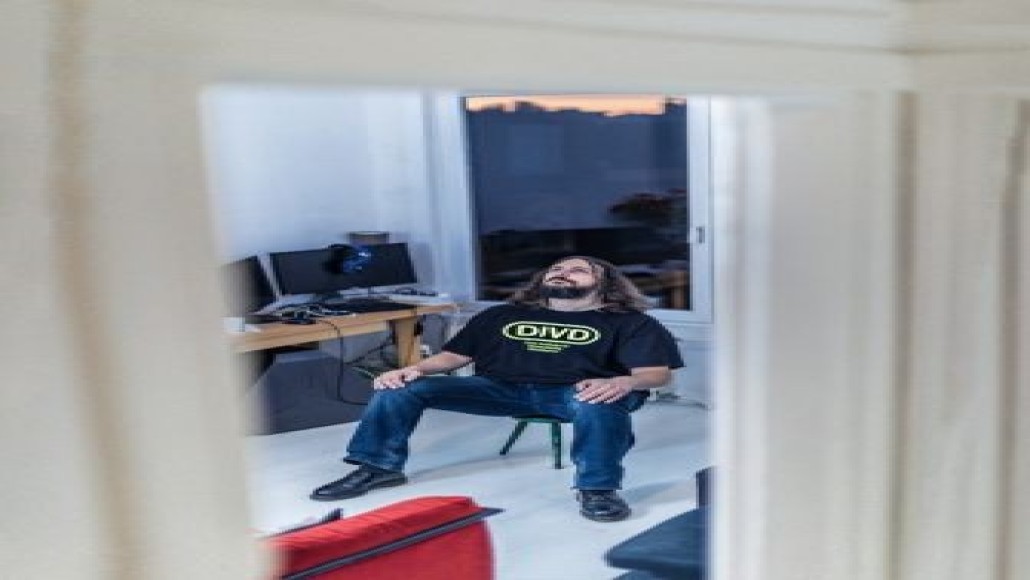
Victor Gevers
Een jaar lang fulltime het internet afstruinen op zoek naar ernstige kwetsbaarheden om die dan verantwoord te melden. Zodat de wereld een beetje veiliger kan worden. Die nobele missie ligt nu niet langer alleen op zijn schouders. Samen met enkele andere securityveteranen heeft Gevers het DIVD opgezet. “Met als doel om mij vervangbaar te maken”, vertelt Victor, "en tegelijkertijd security op een hoger niveau te krijgen."
Voor dat security-streven heeft hij eerder hij al de GDI Foundation opgezet. Een nonprofit stichting om het gospel van responsible disclosure beter aan de man te brengen. Plus: Gevers is lid van ‘het gilde’ van de Grumpy Old Hackers. Maar zo oud is Gevers (geboren in 1976) toch helemaal niet? “Nou, ik ben wat ouder, wat grijzer. En dan hoor je ook wijzer te zijn”, zegt hij bescheiden.
Maar hoeveel functies, titels, ‘clublidmaatschappen’ en activiteiten heeft hij wel niet? “Mijn agenda is altijd vol”, lacht Gevers. zijn overtuiging - annex modus operandi - is dat je ergens 100% voor moet gaan. “Ik verveel me niet meer, sinds ik een computer heb. Alleen bij een stroomstoring moet ik wel even omschakelen.”
24/7 internet
Sinds hij een computer heeft, en een internetaansluiting, begon de carrière van deze ethische hacker, dat was in 1998. “Met een kabelmodem op de COM-poort, dus langzaam. Maar het was wel 24/7 en dát veranderde alles.” Vóór die tijd verliep internetgebruik thuis via reguliere telefoonmodems waar per minuut betaald moest worden aan de telefonieprovider. Een dure zaak, en dan was je ook nog eens onbereikbaar voor spraakoproepen. Internetten was eind vorige eeuw voor veel mensen een af-en-toe gelegenheid.
Gevers ging dankzij het kabelmodem fulltime online en kwam in aanraking met systemen waar hij meer van wou weten. Zijn IT-talenten kwamen tot bloei en werden ook aangewend om software te kraken: de jonge Victor ging trainers voor games maken. “Op bepaalde levels kon je niet meer verder komen. Dat vond ik jammer.”
Naast vastlopen en het gameverhaal niet verder kunnen vervolgen, was er nog een drijfveer voor hem. “Ik wil zelf de regels kunnen maken. In de echte wereld kun je de regels niet overtreden, maar in de digitale wereld kun je die wel naar je hand zetten." Tenminste, toen. Toen het digitale en het fysieke nog erg gescheiden waren. Gevers heeft de scene van softwarekrakers verlaten toen mensen er geld aan gingen verdienen. “Da’s misdaad”, en daar wilde hij geen deel aan hebben.
Een ander belangrijk punt in de hackcarrière van Gevers: tijdens zijn stage als beheerder en webmaster bij een vakbond werd de website gehackt en door vandalen voorzien van een defacement. Gevers móest weten hoe dat had kunnen gebeuren. Zijn nieuwsgierigheid sloeg aan en zijn carrièrepad werd duidelijk: “Ik wou de infosec in”.
DIVD als exportproduct
Opvallend genoeg vertelt hij tegenwoordig dat hij officieel niet in de information security zit. Dat wekt verbazing: één van Nederlands ethische tophackers, vindt van zichzelf dat-ie níet in de IT-security zit? “Ok, ik ben wel security-architect geweest. Maar ik werk niet in een SOC [Security Operations Center - red.], dát zijn de mensen die echt infosec doen”, zegt Gevers overtuigd.
Dat gaat wel veranderen wanneer eind december het nieuwe DIVD-project start. Dan gaat de Nederlandse vrijwilligersorganisatie één van de grootste uitdagingen in de infosec proberen te tackelen: door de DIVD-werkwijze wereldwijd uit te rollen als een Nederlands exportproduct. “Net zoals we dat hebben gedaan met Responsible Dislcosure en Coordinated Vulnerability Disclosure.”
CV Victor Gevers
Tegenwoordig is Victor Gevers (1976) bekend als medegrondlegger en drijvende motor van het DIVD. Ooit is hij begonnen als tester van Visual Basic-code, waarna een reeks aan IT-functies is gevolgd. Deze lopen uiteen van CTO bij een webhoster, via webmaster en lead webdeveloper bij ABVAKABO FNV, tot projectmanager bij achtereenvolgens Atos Origin, Wortell en de politie. En sinds 2011 is hij in dienst bij de Rijksoverheid. Maar naast al die ‘dagbanen’ is hij dus altijd al ethisch hacker.
Magazine AG Connect
Dit artikel is ook gepubliceerd in het magazine van AG Connect (decembernummer 2021). Wil je alle artikelen uit dit nummer lezen, zie dan hier de inhoudsopgave.

Reacties
Om een reactie achter te laten is een account vereist.
Inloggen Word abonnee