Gevaarlijke USB-stick tikt code als bezetene
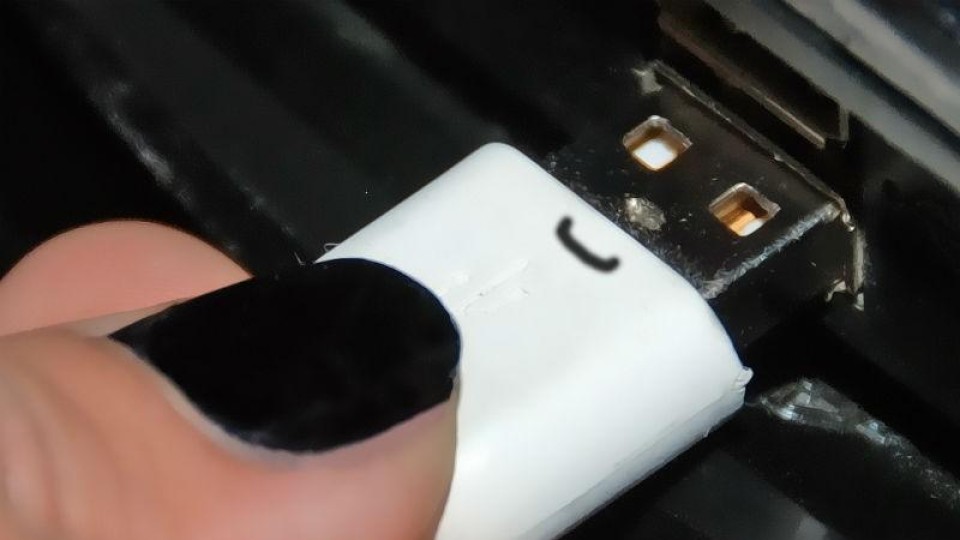
De USB-stick, genaamd BadUSB doet zich bij het insteken in de USB-poort voor als een toetsenbord en wordt door de computer niet als gevaarlijk beschouwd. Zodra de stick zich heeft aangemeld zorgt de processor in de stick dat het virtuele toetsenbord als een razende voorgeprogrammeerde code gaat inkloppen. De malware wordt als het ware ter plekke in de computer gemaakt en onttrekt zich dus aan scans op binnenkomende malware.
© CC BY 2.0 - Flickr
© CC BY 2.0 - Flickr
Het fenomeen is overigens niet helemaal nieuw. USB Rubber Ducky Deluxe werkt op een vergelijkbare manier en is in webshops met hackersbenodigheden te koop voor 40 dollar. De eerste versies van Rubber Ducky kwamen al in 2010 op de markt en ze zijn volgens de site sindsdien een favoriet hulpmiddel voor hackers, penetration testers en IT professionals.
Alles aan de USB-poort is verdacht
Tijdens Black Hat 2014 komen ook USB-sticks aan de orde die zich voordoen als netwerkkaart. Zij maken automatisch verbinding met kwaadaardige sites die zich hebben vermomd als vertrouwde sites zoals die van Google of Facebook. Op dezelfde manier kunnen ook smartphones, webcams en allerlei andere apparatuur die tijdelijk aan de USB-poort kunnen hangen, worden misbruikt.
Malware op de computer kan ook van de technieken van BadUSB gebruik maken door nieuwe USB-apparatuur die aan de USB-poort wordt verbonden te veranderen in een nieuwe bedreiging.
De beveiligers waarschuwen dat het herformatteren van de USB-apparatuur niet helpt om de malware te verwijderen want deze zit in de firmware. Die firmware geeft ook valse informatie wanneer deze wordt uitgelezen. Beveiligingssoftware zal de infectie dus nooit kunnen ontdekken. Alleen de USB-apparatuur helemaal opnieuw te voorzien van 'schone' fabriekssoftware verhelpt het probleem.
Gerelateerde artikelen
Gerelateerde artikelen
Reacties
Om een reactie achter te laten is een account vereist.
Inloggen Word abonnee